Claves de acceso de AWS - Crear y usar un Access Key ID y una Secret Access Key
TntDrive
La nube, más cerca
 

Claves de acceso de AWS

Las claves de acceso firman las solicitudes a Amazon S3. A diferencia del usuario y contraseña de la consola, Access Key ID y Secret Access Key se utilizan para el acceso programático por API a los servicios de AWS.

Puede administrar las claves en AWS Management Console.

Este artículo describe dos tipos de claves:

Claves de acceso raíz

Las claves raíz permiten acceso ilimitado a sus recursos de AWS y no se recomiendan para el uso habitual. AWS recomienda eliminar las claves raíz existentes y crear un usuario de IAM y claves de acceso limitados a los servicios o recursos necesarios (véase más abajo).

Eliminar claves de acceso raíz

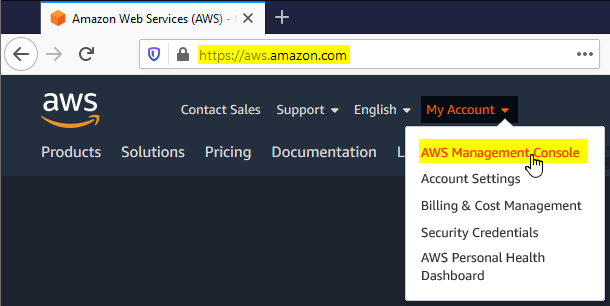
  1. Tipo https://aws.amazon.com/ en su navegador.

  2. Haga clic en My Account, AWS Management Console

    Iniciar sesión en la consola de AWS
    Inicie sesión en AWS Management Console
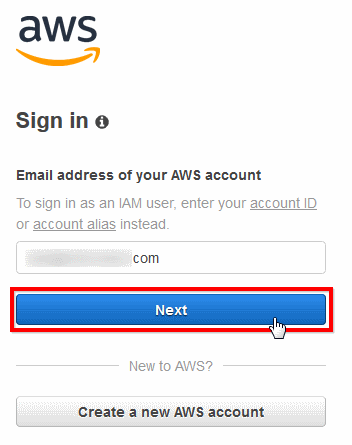
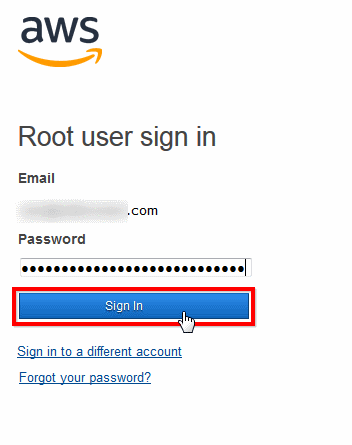
  3. Introduzca el correo y la contraseña de su cuenta:

    Introducir el correo de la cuenta
    Introducir el correo de la cuenta
    Introducir la contraseña de la cuenta
    Introducir la contraseña de la cuenta
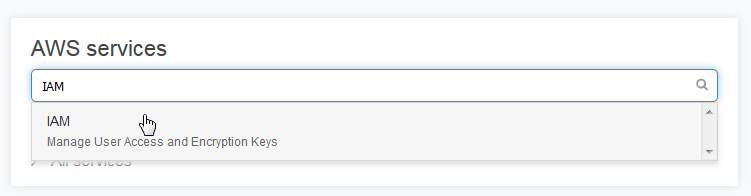
  4. Escriba IAM en la búsqueda y seleccione el servicio IAM en la lista.

    Abrir el panel de IAM
    Abrir el panel de IAM

    Se abrirá el IAM Dashboard

    Eliminar claves raíz
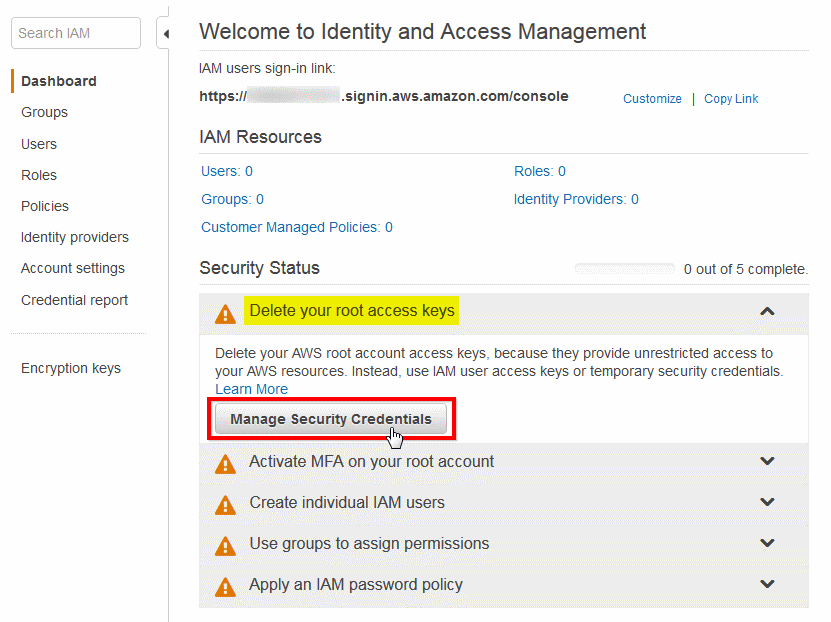
    Panel de IAM - Administrar credenciales de seguridad
  5. Vaya a Security Status y expanda la sección Delete your root access keys .

  6. Haga clic en Manage Security Credentials

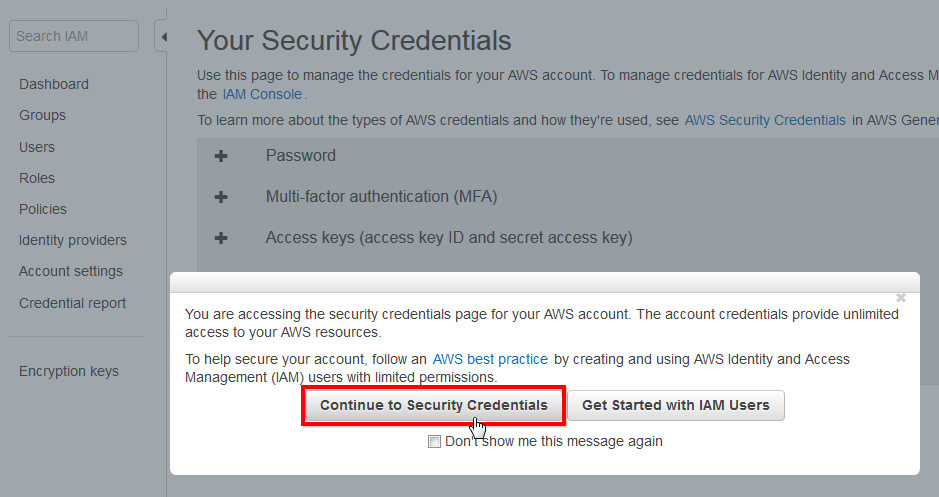
    Acceder a las credenciales de seguridad
    Acceder a las credenciales de seguridad
  7. Haga clic en Continue to Security Credentials

    Your Security Credentials se abrirá.

    Eliminar claves raíz
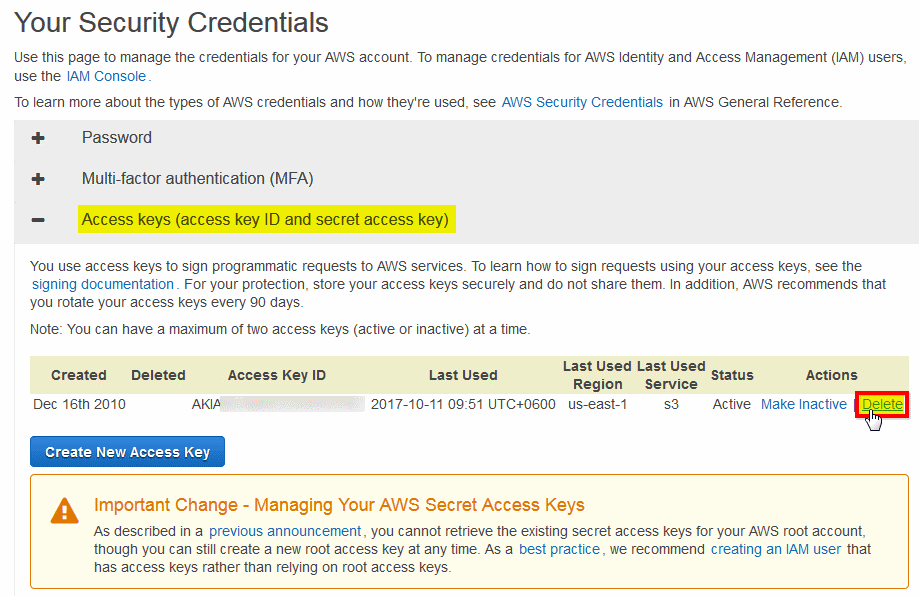
    Página de credenciales de seguridad
  8. Expanda la sección Access Keys (access key id and secret access key) .

  9. Haga clic en el enlace Delete junto a la fila de sus claves.

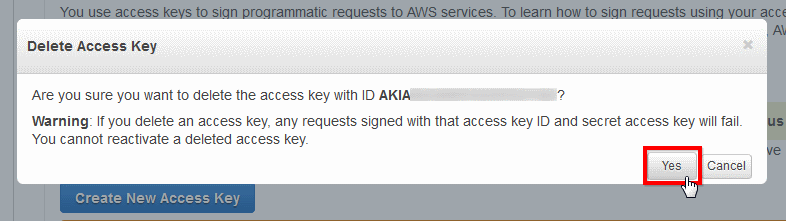
    Confirmar la eliminación de claves
    Confirmar la eliminación de claves
  10. Confirme la eliminación de las claves.

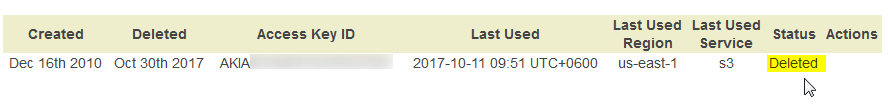
    Claves raíz eliminadas
    Claves raíz eliminadas
  11. Las claves raíz se han eliminado. Ahora puede crear un usuario de IAM y claves de acceso limitados a los servicios o recursos necesarios (véase más abajo).

Sustituya las claves raíz por las de IAM en todos los programas y scripts que utilice.

Claves de acceso de IAM

Crear un usuario de IAM y claves de acceso:

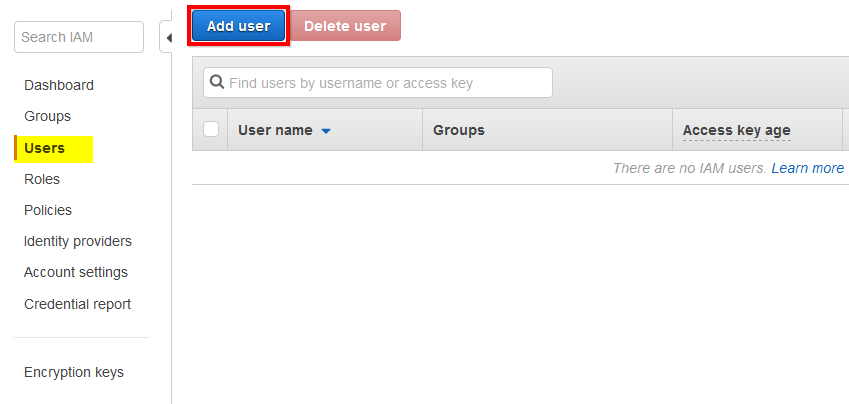
  1. Abra IAM Dashboard como se indica más arriba y vaya a Users

  2. Haga clic en Add User

    Sección Usuarios de la consola de IAM
    Sección Usuarios de la consola de IAM

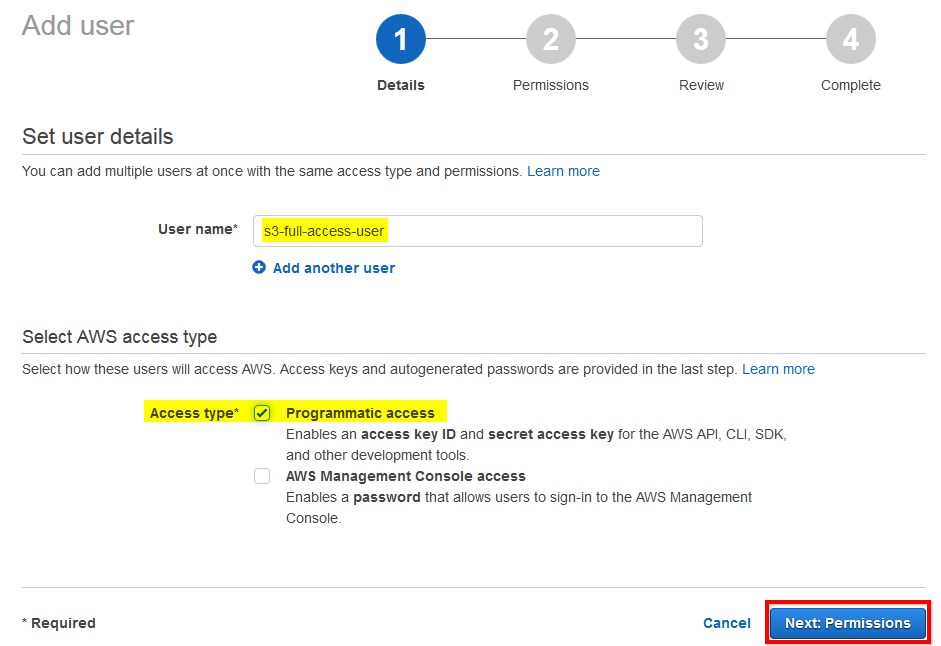
    Add User Se abrirá el asistente:

    Definir nombre y tipo de acceso
    Definir nombre y tipo de acceso
  3. Indique el User Name (el nombre que prefiera).

  4. Marque Programmatic Access

  5. Haga clic en Next: Permissions

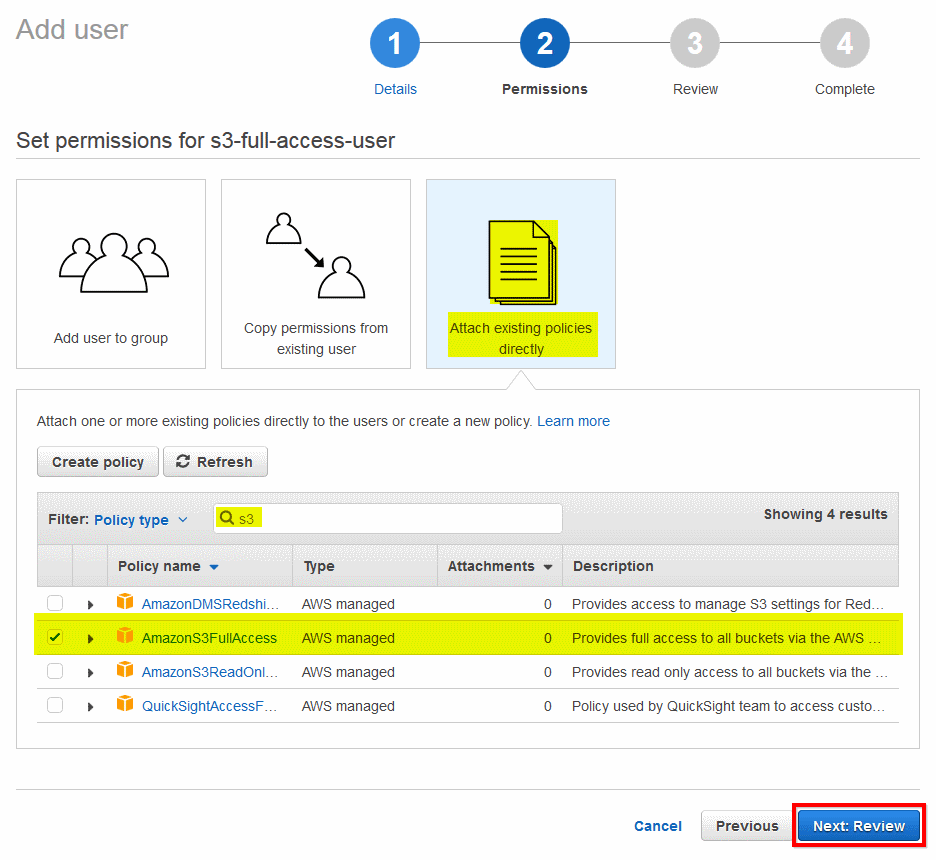
    Permissions se abrirá:

    Asignar permisos y política
    Asignar permisos y política
  6. Haga clic en Attach Existing policies directly

  7. Tipo s3 en el campo de filtro.

  8. Marque AmazonS3FullAccess como política

  9. Haga clic en Next: Review

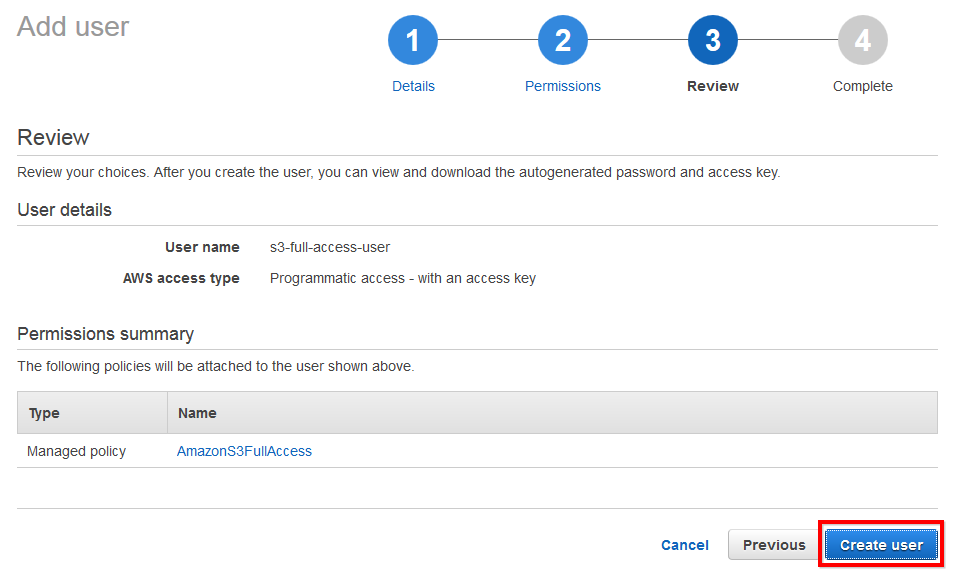
    Review se abrirá:

    Revisar el usuario antes de crearlo
    Revisar el usuario antes de crearlo
  10. Revise los datos del usuario y haga clic en Create User

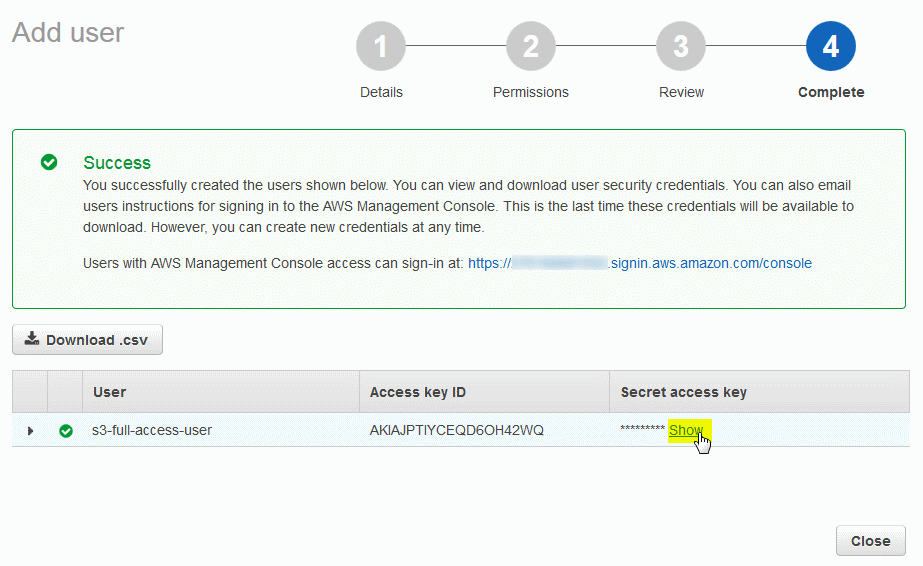
    Se abrirá la página final:

    Nuevo usuario creado
    Nuevo usuario creado
  11. Haga clic en Show en la columna Secret access key column

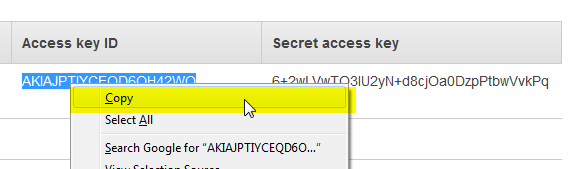
    Copiar el ID de clave y la clave secreta
    Copiar el ID de clave y la clave secreta
  12. Copie Access key ID y Secret access key en un lugar seguro.

Ahora puede utilizar estas claves para montar un bucket de Amazon S3.

Prueba con todas las funciones
Powered by Amazon Web Services
Otros productos
TntDrive es desarrollado por Netsdk Software FZE y no está afiliado a Amazon ni AWS, ni cuenta con su aprobación o patrocinio. Amazon S3 y Amazon S3 Glacier son marcas de Amazon.com, Inc. o sus filiales.
Copyright © 2008-2026 Netsdk Software FZE. Todos los derechos reservados.  Condiciones de uso (inglés).  Privacidad (inglés).  Reembolsos (inglés).  CS Browser.  Protección RDP contra fuerza bruta.