Clés d'accès AWS - Créer et utiliser un Access Key ID et une Secret Access Key
TntDrive
Le cloud à portée de main
 

Clés d'accès AWS

Les clés d'accès signent les requêtes Amazon S3. Contrairement au nom d'utilisateur et au mot de passe de la console, l'Access Key ID et la Secret Access Key servent à l'accès programmatique par API aux services AWS.

Vous gérez vos clés d'accès dans AWS Management Console.

Cet article présente deux types de clés :

Clés d'accès racine

Les clés racine donnent un accès illimité aux ressources AWS et ne sont pas recommandées pour l'usage courant. AWS recommande de supprimer les clés racine existantes et créer un utilisateur IAM et des clés d'accès limités aux services ou ressources nécessaires (voir ci-dessous).

Supprimer les clés racine

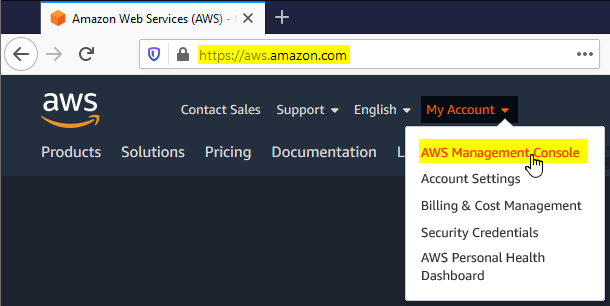
  1. Type https://aws.amazon.com/ dans votre navigateur.

  2. Cliquez sur My Account, AWS Management Console

    Se connecter à la console AWS
    Connectez-vous à AWS Management Console
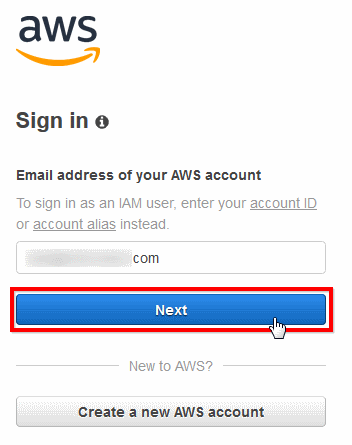
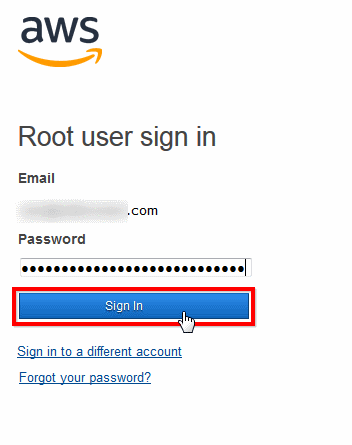
  3. Saisissez l'adresse e-mail et le mot de passe du compte :

    Saisir l'adresse e-mail
    Saisir l'adresse e-mail
    Saisir le mot de passe
    Saisir le mot de passe
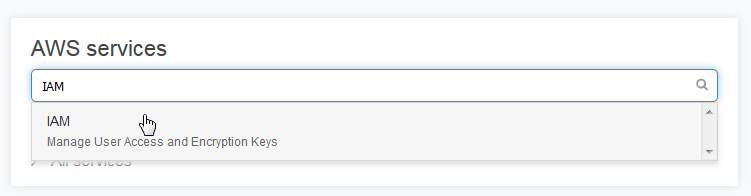
  4. Saisissez IAM dans la recherche et choisissez le service IAM dans la liste.

    Ouvrir le tableau de bord IAM
    Ouvrir le tableau de bord IAM

    Vous accédez au IAM Dashboard

    Supprimer les clés racine
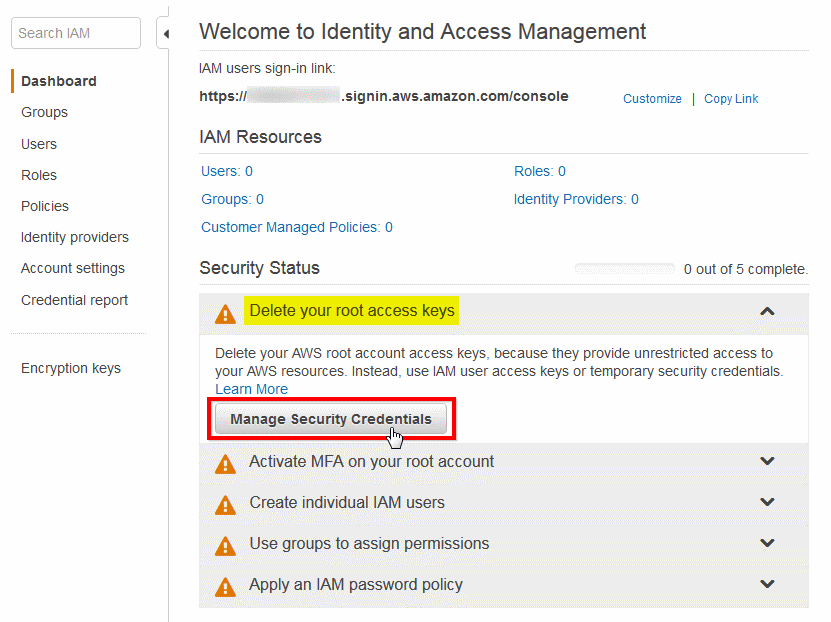
    Tableau de bord IAM - Gérer les identifiants de sécurité
  5. Accédez à Security Status et développez la section Delete your root access keys .

  6. Cliquez sur Manage Security Credentials

    Accéder aux identifiants de sécurité
    Accéder aux identifiants de sécurité
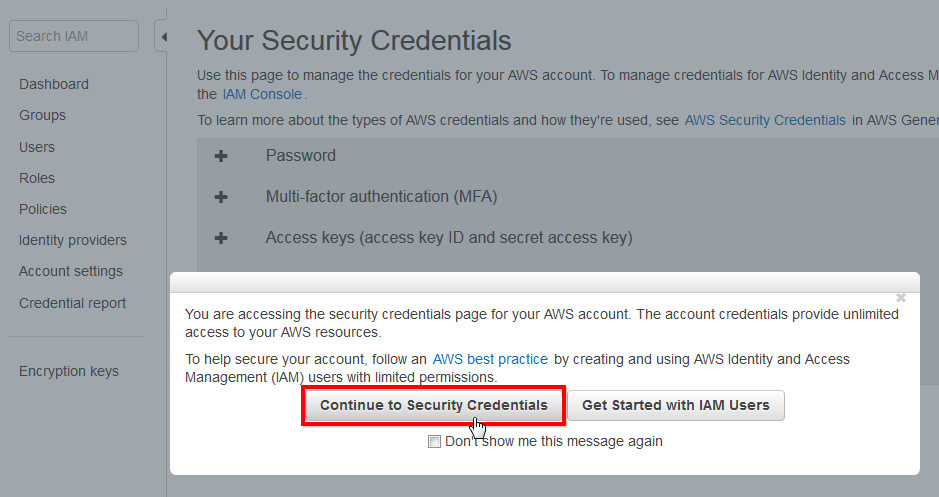
  7. Cliquez sur Continue to Security Credentials

    Your Security Credentials s'ouvre.

    Supprimer les clés racine
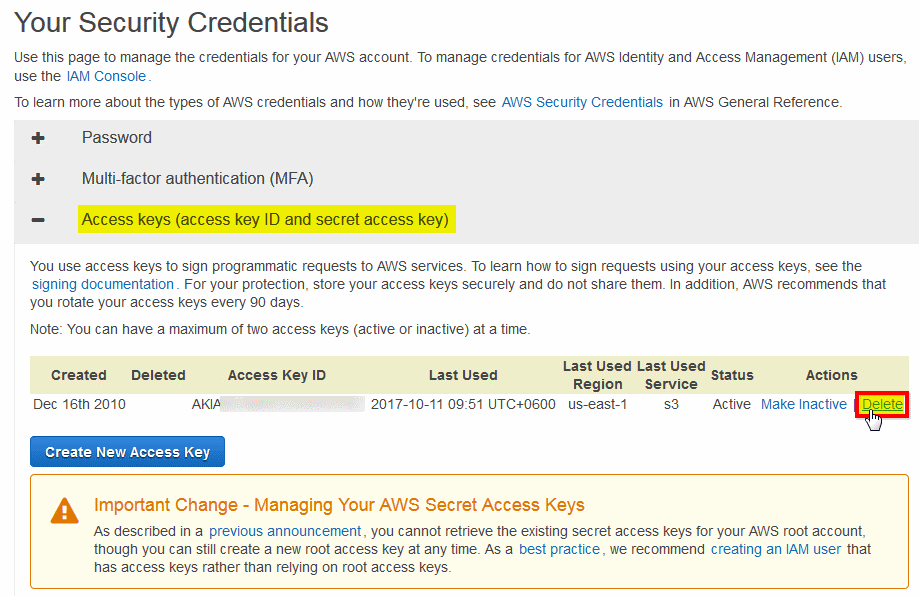
    Page des identifiants de sécurité
  8. Développez la section Access Keys (access key id and secret access key)

  9. Cliquez sur le lien Delete à côté de la ligne de la clé.

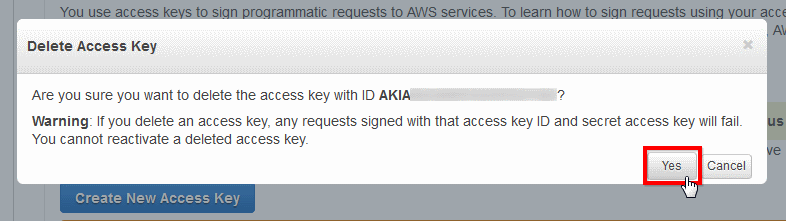
    Confirmer la suppression des clés
    Confirmer la suppression des clés
  10. Confirmez la suppression des clés d'accès.

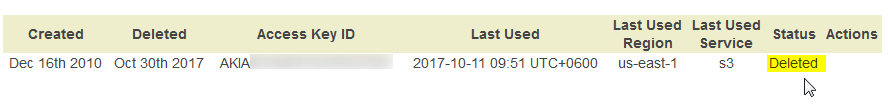
    Clés racine supprimées
    Clés racine supprimées
  11. Les clés racine sont supprimées. Vous pouvez maintenant créer un utilisateur IAM et des clés d'accès limités aux services ou ressources nécessaires (voir ci-dessous).

Remplacez les clés racine par les clés IAM dans tous les programmes et scripts utilisés.

Clés d'accès IAM

Créer un utilisateur IAM et des clés d'accès :

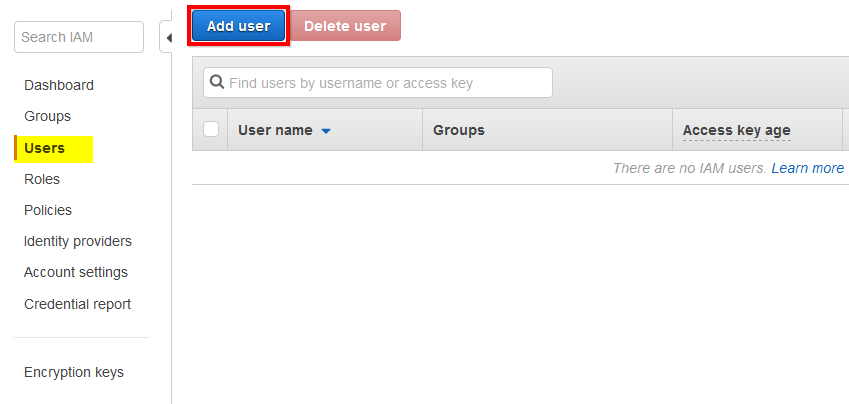
  1. Ouvrez IAM Dashboard comme indiqué ci-dessus puis accédez à Users

  2. Cliquez sur Add User

    Section Utilisateurs de la console IAM
    Section Utilisateurs de la console IAM

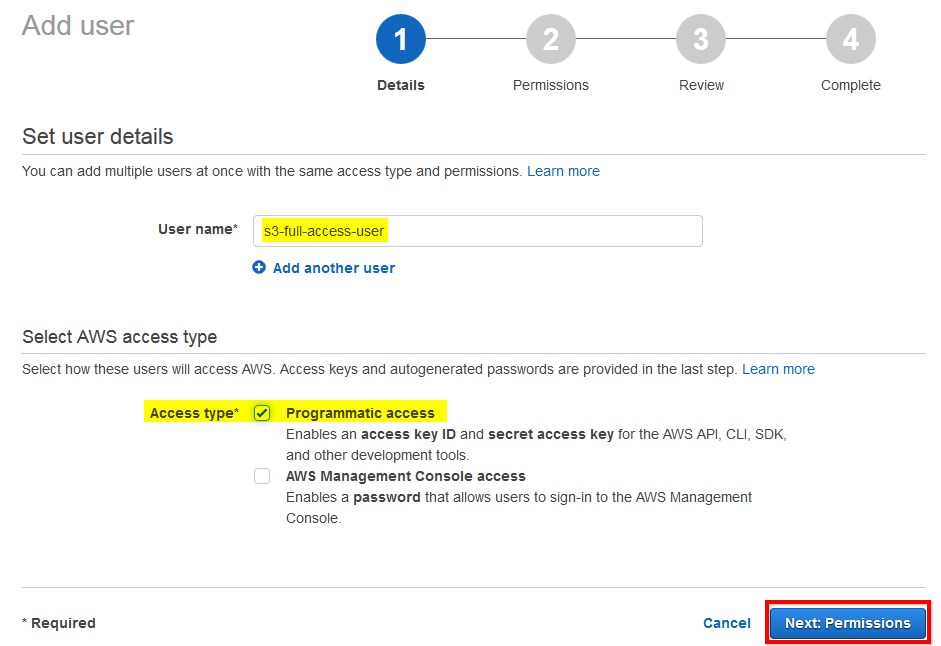
    Add User L'assistant s'ouvre :

    Définir le nom et le type d'accès
    Définir le nom et le type d'accès
  3. Indiquez le User Name (le nom de votre choix).

  4. Cochez Programmatic Access

  5. Cliquez sur Next: Permissions

    Permissions s'ouvre :

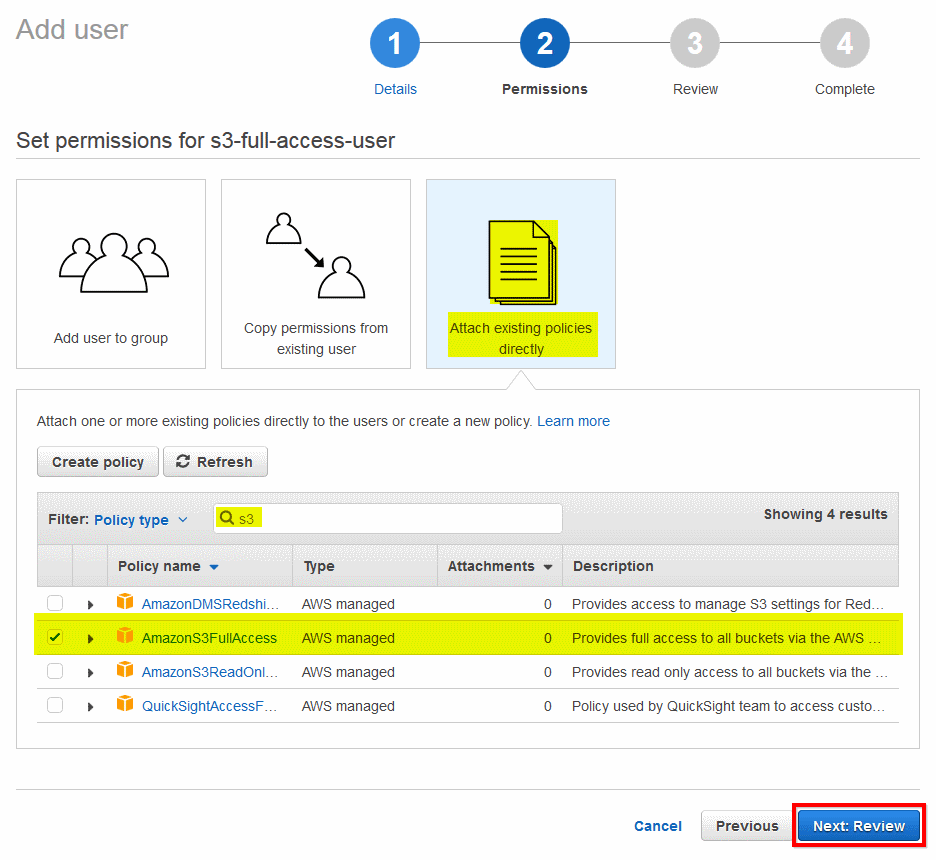
    Attribuer des autorisations et une stratégie
    Attribuer des autorisations et une stratégie
  6. Cliquez sur Attach Existing policies directly

  7. Type s3 dans le filtre.

  8. Cochez AmazonS3FullAccess comme stratégie

  9. Cliquez sur Next: Review

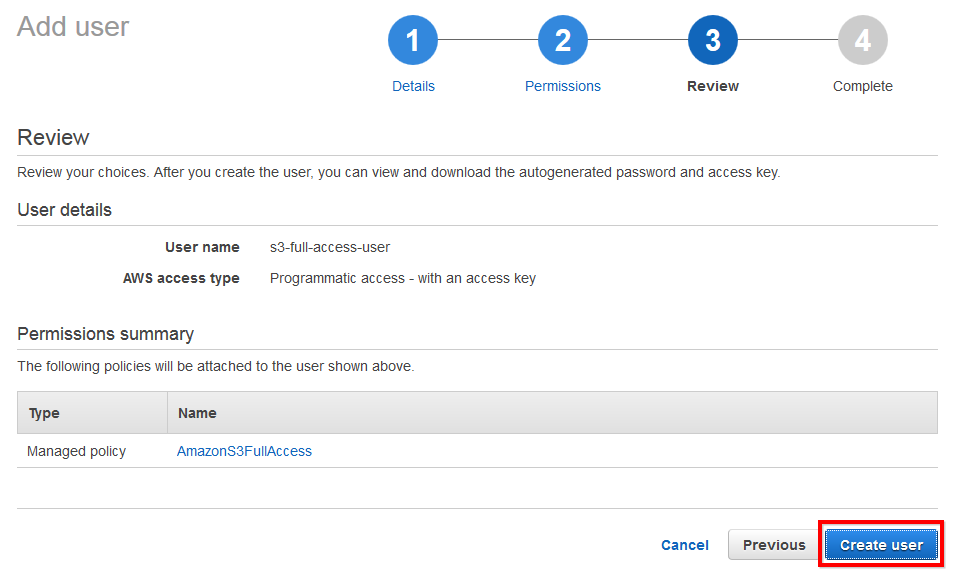
    Review s'ouvre :

    Vérifier l'utilisateur avant création
    Vérifier l'utilisateur avant création
  10. Vérifiez les informations et cliquez sur Create User

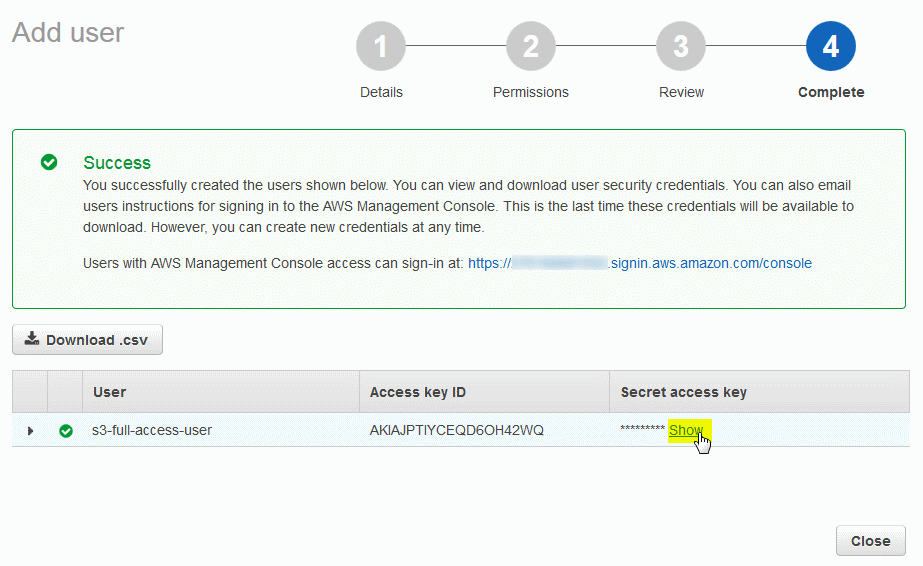
    La dernière page s'ouvre :

    Nouvel utilisateur créé
    Nouvel utilisateur créé
  11. Cliquez sur Show dans la colonne Secret access key column

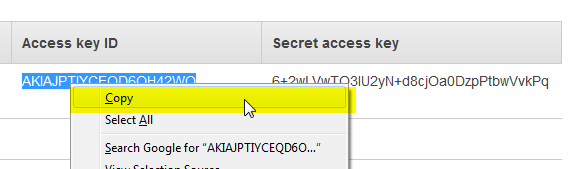
    Copier l'ID de clé et la clé secrète
    Copier l'ID de clé et la clé secrète
  12. Copiez Access key ID et Secret access key dans un endroit sûr.

Vous pouvez maintenant utiliser ces clés pour monter un compartiment Amazon S3.

Essai avec toutes les fonctions
Powered by Amazon Web Services
Autres produits
TntDrive est développé par Netsdk Software FZE et n'est ni affilié à Amazon ou AWS, ni approuvé ou sponsorisé par ces sociétés. Amazon S3 et Amazon S3 Glacier sont des marques d'Amazon.com, Inc. ou de ses sociétés affiliées.
Copyright © 2008-2026 Netsdk Software FZE. Tous droits réservés.  Conditions d'utilisation (anglais).  Confidentialité (anglais).  Remboursements (anglais).  CS Browser.  Protection RDP contre la force brute.